Cum pot primăriile investi mai eficient în securitatea clădirilor și serviciilor publice
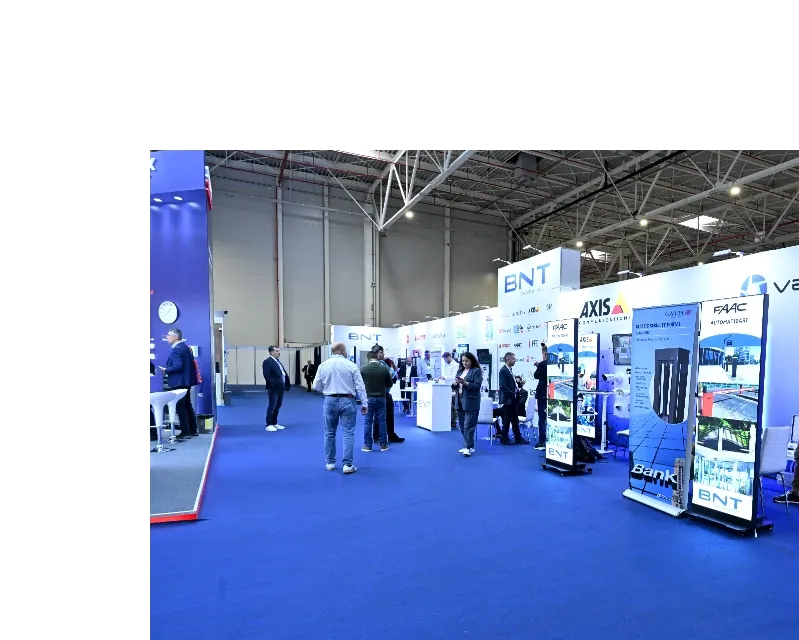
Protejarea unei școli, a unui sediu administrativ sau a unei infrastructuri locale începe cu definirea riscurilor și a modului de intervenție. Specialiștii și reprezentanții asociațiilor profesionale europene, care au participat la Romanian Security Fair 2026, au explicat de ce proiectarea, instruirea personalului și legătura cu infrastructura IT trebuie luate în calcul împreună cu echipamentele.
O primărie care pregătește modernizarea sistemelor de securitate are de rezolvat mai întâi câteva întrebări practice: ce obiective protejează, ce incidente trebuie detectate, cine primește alertele și cine intervine? Lista de camere, senzori și echipamente ar trebui să rezulte din aceste răspunsuri.
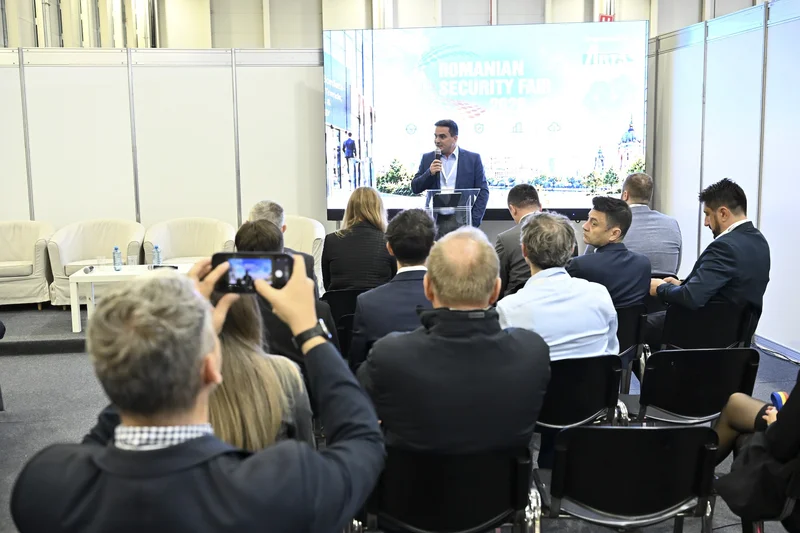
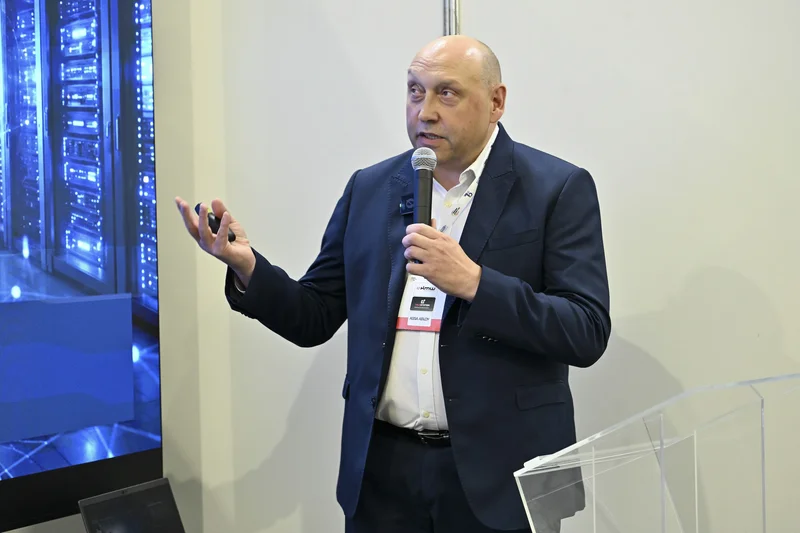
Aceasta este ideea centrală susținută de Jakub Sobek, președintele PISA, Camera Poloneză a Sistemelor de Alarmă. În prezentarea susținută la conferințele Romanian Security Fair care a avut loc pe 14 octombrie, specialistul explică faptul că instalarea echipamentelor nu garantează, în sine, protecția. Un concept de securitate trebuie să stabilească modul de protejare a clădirii, utilizarea tehnologiei și pregătirea oamenilor, înainte de alegerea produselor – este esențială arhitectura de rețea care depinde de calitatea proiectului.
1. Informația tehnică trebuie să ajungă la decidenții locali
„Cred că asociațiile și membrii lor trebuie să fie mai prezenți în relația cu autoritățile locale și cu beneficiarii, pentru a le explica tehnologiile și avantajele lor”, spune Dorel Ioan Mocanu, președintele Asociației Române pentru Tehnică de Securitate (ARTS).
Mocanu semnalează că disponibilitatea tehnologiei nu este însoțită întotdeauna de informația necesară celor care decid investițiile. Printre exemplele de colaborare se numără participarea companiilor membre ale asociației la programe de pregătire în care sunt prezentate reprezentanților intituțiilor publice și beneficiarilor proiectelor din toată țara modul de a gândi soluțiile și tehnologiile.
Pentru administrația locală, dialogul dintre beneficiari și specialiști poate ajuta la formularea unor cerințe optimizate, raportate la situația din teren. O școală, un parc și un obiectiv de alimentare cu apă au moduri de utilizare și nevoi de protecție diferite.
2. Recepția echipamentelor trebuie urmată de verificarea funcționării
Sobek descrie audituri în care beneficiarii au investit în sisteme fără să obțină nivelul de protecție așteptat. Verificarea trebuie să arate dacă echipamentele, procedurile și oamenii pot lucra împreună în situațiile pentru care a fost făcută investiția.
Aplicat unui obiectiv public, acest principiu poate fi transformat într-un exercițiu practic: o alertă este generată, persoana desemnată o primește, verifică situația și urmează procedura stabilită.
Un asemenea test poate evidenția probleme care nu apar într-un inventar al dispozitivelor: alerte care nu ajung la persoana potrivită, proceduri necunoscute sau funcții pe care personalul nu știe să le folosească. Instruirea și mentenanța trebuie discutate încă din faza de planificare a investiției.
3. Cine răspunde pentru camerele conectate la rețea
Daniel Kaminski, consultant PISA specializat în monitorizarea alarmelor, atrage atenția asupra echipamentelor de securitate care funcționează în rețele IP. În unele organizații, acestea rămân la granița dintre responsabilitatea IT și cea a echipei de securitate, fără o asumare clară.
Pentru o instituție, întrebările utile sunt cine gestionează conturile de acces, cine administrează configurația și cine urmărește incidentele. Specialistul avertizează inclusiv asupra riscului pe care îl dau păstrarea parolelor implicite. O cameră odată pusă în funcțiune în rețea necesită măsuri de protecție continue la nivelul accesului în rețea.
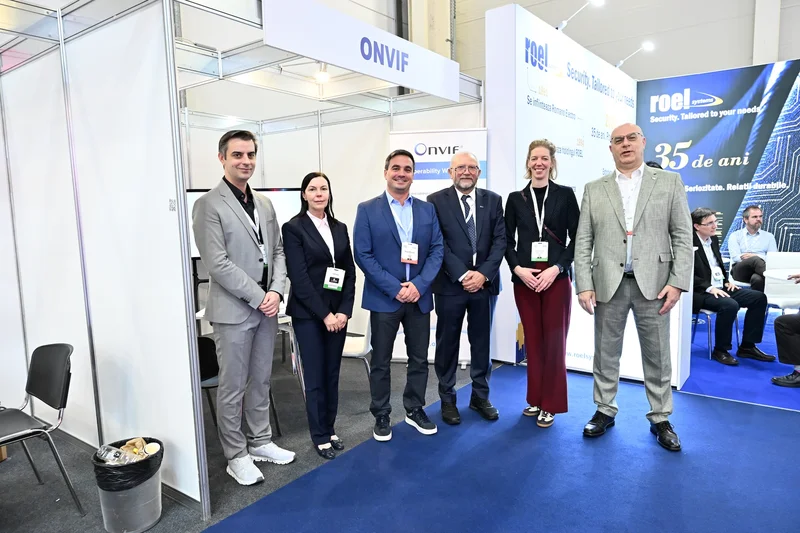
Roberto Licari, ambasador ONVIF, subliniază la rândul său că funcțiile echipamentelor sunt insuficient folosite atunci când pregătirea oamenilor nu ține pasul cu tehnologia. ONVIF dezvoltă interfețe standardizate pentru interoperabilitatea produselor de securitate fizică bazate pe IP. Într-un proiect de extindere, integrarea trebuie verificată pentru modelele și funcțiile efectiv necesare în proiect – interoperabilitatea devine esențială pentru succesul proiectelor.
4. Continuitatea serviciilor și controlul asupra AI
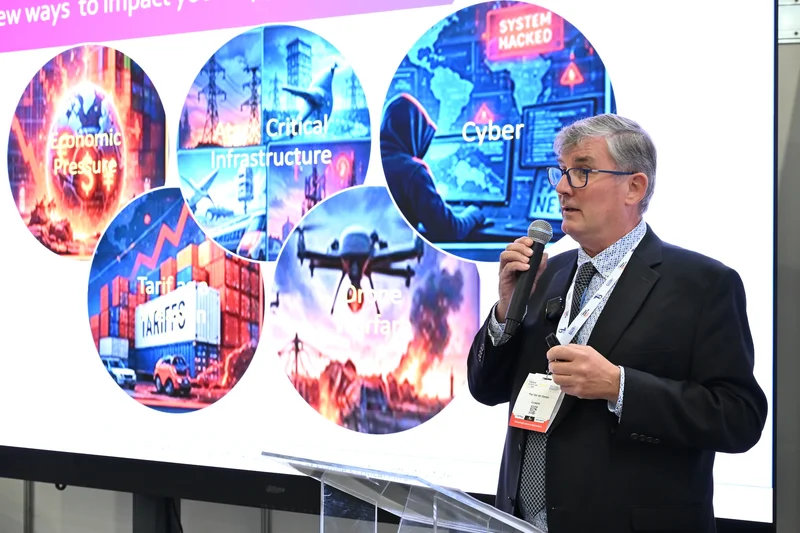
Paul Van der Zanden, director general EURALARM, Asociația europeană a industriei de protecție la incendiu și securitate, pune accent pe reziliență. Interdependența infrastructurilor face ca o problemă într-un sistem să poată afecta și alte servicii. Protecția include, din această perspectivă, capacitatea de a menține sau de a restabili funcționarea. Pentru proiectele locale, o discuție cu furnizorii poate clarifica ce se întâmplă la pierderea alimentării sau a comunicațiilor și condițiile necesare de suport. Soluțiile trebuie stabilite în funcție de obiectiv și de riscurile maxime pe care le presupune.
AI poate ajuta operatorii să filtreze alarmele și să coreleze informații. Sobek susține însă rolul deciziei umane, iar Kaminski recomandă ca beneficiarii să înțeleagă ce acțiuni poate executa autonom sistemul, mai ales asupra echipamentelor importante, dar unde intervenția umană este esențială.
În pregătirea bugetului, administrația poate urmări câteva rezultate concrete: alerte care ajung la persoanele desemnate, personal instruit, responsabilități clare, procedurate și funcționare verificată. Sunt repere de management al proiectului, care trebuie adaptate fiecărui obiectiv împreună cu specialiștii competenți.
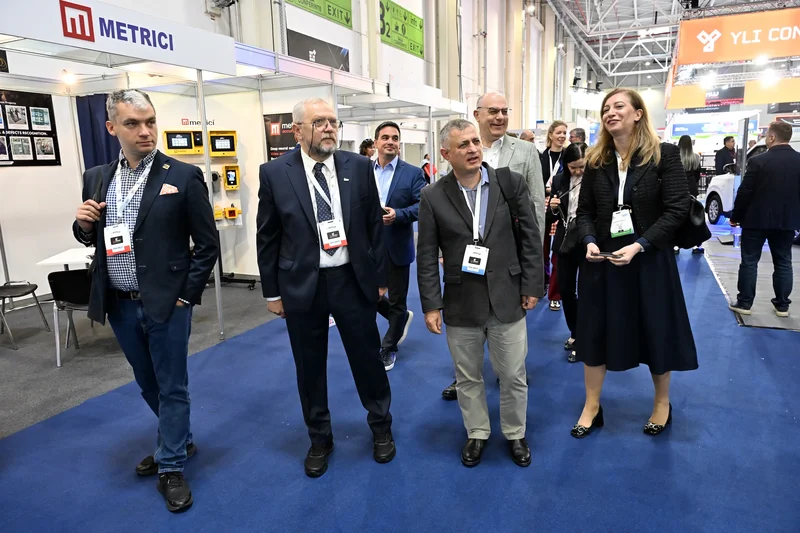
Romanian Security Fair 2026, organizat de ARTS în parteneriat cu ROMEXPO, între 14 și 16 octombrie a fost cadrul care a găzduit o serie de prezentări, paneluri și mese rotunde unde experiența reprezentanților europeni a fost împărtășită participanților la târgul de securitate.